本サイトは、快適にご利用いただくためにクッキー(Cookie)を使用しております。
Cookieの使用に同意いただける場合は「同意する」ボタンを押してください。
なお本サイトのCookie使用については、「個人情報保護方針」をご覧ください。
はじめに
ここ1〜2か月、国内の企業や団体から不正アクセス被害の公表が相次ぎ、話題になっています。当社は、国内組織が公表した被害情報を継続的に収集しています。本記事では、2026年4月から9月に公表された280件を整理し、このデータから言えることをお伝えします。直近の変化を見やすくするため、対象は直近の半年分としました。自社の対策を考える際の参考にしていただけますと幸いです。
なお、被害公表には原因や経緯が書かれていないものも多くあります。本記事では、データで確認できたことと、そこからの推測を分けて記載します。
8〜9月に公表件数が増えた
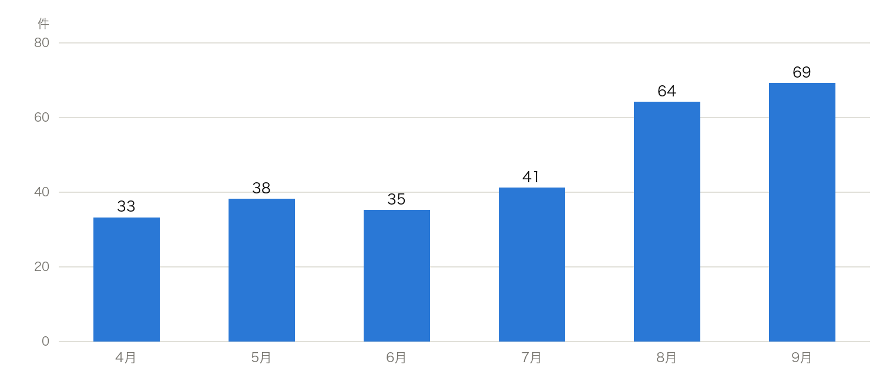
図1 被害公表の月別件数(2026年4〜9月、事案単位、最初に公表された月で集計)
当社が収集した被害公表について、同じ事案の続報や関連する公表を1件にまとめ、最初に公表された月ごとに数えました(図1)。
4〜7月は月33〜41件でしたが、8月は64件、9月は69件でした。月平均では4〜7月は約37件だったのに対し、8~9月は約67件となっており、およそ1.8倍となっています。
増加の大半は公開Webシステム
それぞれの事案を、公表文に記載された被害対象のシステムで分けました(図2, 表1)。公開Webシステム、メール、VPN機器など、システムの種類が分かるものはその種類で分類しています。委託先やサービス事業者のシステムが被害を受けたものは「委託先・サービス事業者」に、社内のシステムやサーバーとだけ書かれていてどこから侵入されたかが分からないものは「社内システム・サーバー」にまとめました。
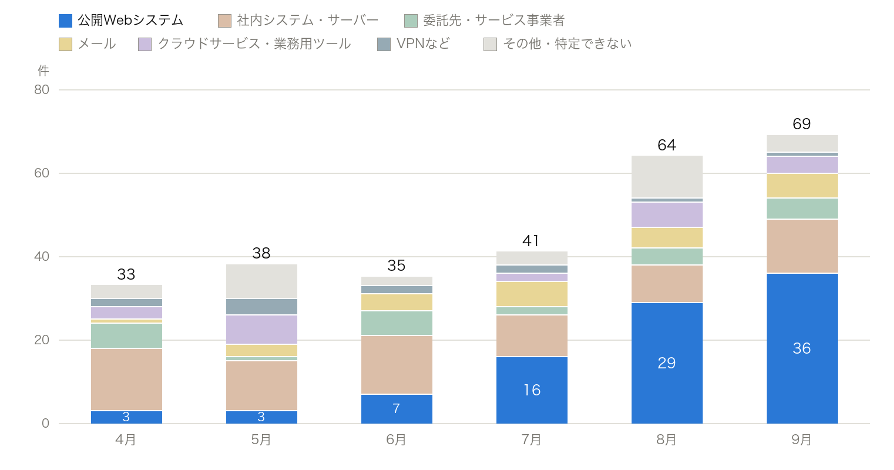
図2 被害対象のシステム別の月別件数(2026年4〜9月)
|
被害対象のシステム |
4〜7月(月平均) |
8〜9月(月平均) |
|
公開Webシステム(Webサイト、ECサイト、予約システム、アプリなど) |
7.3 |
32.5 |
|
メール |
3.5 |
5.5 |
|
クラウドサービス・業務用ツール |
3.0 |
5.0 |
|
委託先・サービス事業者のシステム |
3.8 |
4.5 |
|
社内システム・サーバー(詳細は未公表) |
12.8 |
11.0 |
|
VPNなどのリモートアクセス機器 |
2.5 |
1.0 |
|
その他・公表文から特定できない |
4.0 |
7.0 |
|
計 |
36.8 |
66.5 |
表1 被害対象のシステム別の月平均件数。公表文の記載にもとづき当社で分類
増加の大半は、Webサイト、ECサイト、予約システム、会員向けアプリといった公開Webシステムが被害を受けた事案でした。月平均7.3件から32.5件に増えており、全体の増加約30件のうち約25件を占めます。増え始めたのは6月で、4月3件、5月3件、6月7件、7月16件、8月29件、9月36件と推移しています。
一方、社内システムやサーバーへの侵入として公表された事案は月12.8件から11.0件に、VPNなどのリモートアクセス機器が被害を受けた事案は月2.5件から1.0件に減りました。
また、侵入とは少し話がそれますが、公表文にランサムウェアの記載がある事案も、この期間には増加していません。
判明している手口は脆弱性・実装不備が中心
8〜9月の公開Webシステムの事案は65件ありました。このうち、侵入の原因が公表文に明記されているのは27件です。残る38件は、原因が公表されていないか、公表元の文書を確認できなかったものです。38件の中には、対策として脆弱性の修正やシステムの改修を挙げているものが4件ありますが、対策の記載だけでは悪用された原因が脆弱性だったとは言い切れないため、ここでは原因が分かっているものに含めていません。
原因が明記された27件の内訳は、脆弱性や実装の不備を突かれたものが21件、設定の不備が1件、認証情報の悪用が5件でした。脆弱性や不備に関するものが22件で、大半を占めます。
この22件を、何に不備があったかで分けると、CMSやプラグインといった既製品に関するものが8件、自社が提供するサービスに固有の機能に関するものが3件です。残る11件は、どちらなのかが公表文からは分かりません。
突かれた脆弱性が、修正版が出る前のゼロデイだったのか、すでに知られていたものだったのかも確認しました。ゼロデイと明記した公表は1件もありません。既知の脆弱性だったことを示す記載があったのは、22件のうち2件です。このほか2件は、攻撃後に更新で対処したと書かれていますが、攻撃の時点で修正版が出ていたかは分かりません。残る18件は、どちらとも書かれていません。
公開Webシステム以外では、分析ツールやVPN機器の脆弱性を突かれた事案が5件あり、うち3件は、既知の脆弱性への対応が間に合わなかったと説明しています。
サービス固有の機能の不備は、ログイン機能やアクセス制御などに原因があったものです。製品の更新に加え、サービス固有の実装やアクセス制御の点検も必要です。
ここまでをまとめると、原因が公表されている範囲では、公開Webシステムへの侵入は、脆弱性や不備を突かれたものが中心でした。ゼロデイを突かれたと分かる例はなく、確認できたのは、既知の脆弱性への対応の遅れと、サービス固有の機能の不備です。ただし、8〜9月の事案全体では半数あまりが原因を公表しておらず、続報によって内訳が変わる可能性があります。
業種では情報通信、卸売・小売、運輸で増加
|
業種 |
4〜7月(月平均) |
8〜9月(月平均) |
||
|
全体 |
うち公開Webシステム |
全体 |
うち公開Webシステム |
|
|
情報通信 |
8.8 |
1.8 |
18.5(2.1倍) |
9.5(5.4倍) |
|
卸売・小売 |
3.5 |
1.3 |
11.0(3.1倍) |
6.5(5.2倍) |
|
運輸 |
1.3 |
0.3 |
6.0(4.8倍) |
4.0(16倍) |
|
製造 |
7.3 |
1.0 |
7.5(1.0倍) |
2.0(2.0倍) |
|
サービス |
4.0 |
1.0 |
5.0(1.3倍) |
3.0(3.0倍) |
|
教育 |
2.0 |
0.5 |
5.0(2.5倍) |
2.0(4.0倍) |
表2 主な業種の月平均件数(業種は総務省の日本標準産業分類を参考に当社で分類)
増加は情報通信、卸売・小売、運輸の3業種に集中しており、全体の増加約30件のうち約22件を占めます。3業種とも、増えたのは公開Webシステムの事案でした(表2)。
推測になりますが、この偏りは、公開Webシステムへの攻撃が増えた結果、利用者向けのWebサービスを多く持つ業種の件数が増えたものと考えられます。ただし運輸では、公開Webシステムを入口とする事案の割合が上がっており、9月下旬には物流や移動に関わるサービスの公表が続きました。こうした偏りには、攻撃側の対象選定や被害側が利用しているシステムの構成や傾向、公表のタイミングなど、複数の要因が関わっている可能性があります。
発生開始日に顕著な集中は見られない
8〜9月に公表された事案について公表文を確認し、攻撃が実際に行われた日(発生日)を拾いました。期間で書かれているものは開始日を採っています。「不正アクセスを確認した日」しか書かれていないものは含めていません。発生日が明記されていたのは25件で、全体の約2割でした。
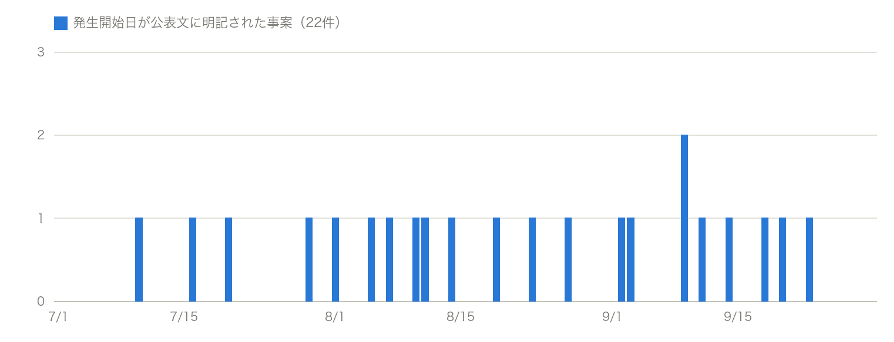
図3 不正アクセスの発生開始日別の件数(2026年7〜9月に発生した22件。発生日が公表文に明記された事案のみ)
7〜9月に発生した22件は21日に分かれており、同じ日に2件重なったのは1回だけでした(図3)。その1回も、対象や手口に共通点は見当たりません。
発生日が分かる事案が限られるため断定はできませんが、確認できた範囲では、特定の開始日への顕著な集中は見られませんでした。
AIの悪用は関係しているのか
被害が増えている背景として、攻撃者によるAIの悪用を思い浮かべる方も多いと思います。まず事実として、今回確認した公表文には、攻撃者がAIを使ったという記載は1件もありませんでした。
そのうえで、AIが関係している可能性を考える材料と、そうとは言い切れない材料を分けて整理します。
関係している可能性を考える材料は、件数が短期間で増えていることと、対象となったシステムが多様であることです。どちらも、AIの悪用によるものだとしても矛盾はありません。また、攻撃にAIが使われたかどうかを被害側が見極めるのは難しく、公表文に記載がないことは、使われていなかった根拠にはなりません。
一方、そうとは言い切れない材料もあります。件数の増加や対象の多様さは、脆弱性を自動で探すツールの普及や攻撃者の増加でも、同じように説明できます。また、原因が分かった事案で確認できたのは、既知の脆弱性への対応の遅れなど、AIを使わなくても突ける弱点でした。
結論として、今回のデータだけでは、AIが関係しているかどうかは判断できません。
まとめ
当社のデータから言えることは次のとおりです。
• 当社が収集した国内組織の被害公表は、8〜9月に月約67件と、4〜7月の約1.8倍に増えました。
• 増加の大半は、公開Webシステムが被害を受けた事案でした。社内システムやVPN機器の事案は増えていません。
• 原因が公表された範囲では、公開Webシステムへの侵入は、脆弱性や不備を突かれたものが中心でした。既製品に関するものと、サービス固有の機能に関するものの両方があります。ゼロデイ脆弱性と明記した公表はありませんでした。
• 業種では、情報通信、卸売・小売、運輸で増えています。
• 確認できた範囲では、発生開始日に顕著な集中は見られませんでした。
一方で、言えないこともあります。
• 8〜9月の事案の半数あまりは原因が公表されておらず、手口の内訳は今後変わる可能性があります。
• 発生日が分かる事案は約2割にとどまり、共通の製品を狙った攻撃や同一の攻撃活動によるものかどうかは判断できません。
• 攻撃の増加にAIが関係しているかどうかは、このデータからは分かりません。
公開しているWebシステムについて、利用している製品の更新状況と、サービス固有の機能やアクセス制御の点検状況を、あらためて確認するきっかけにしていただければと思います。
集計の前提
• 対象は、当社が収集した国内組織の被害公表のうち、2026年4月〜9月(日本時間)に最初に公表された事案280件です(不正アクセスに当たらない事案と、初報が期間より前の事案を除く)。
• 同じ事案についての続報や、委託元など関係する組織の公表は、1件にまとめて数えています。
• 被害対象のシステムと原因は、公表文の記載にもとづいて当社で分類しました。
• 9月に被害に気づいた事案の中には、10月以降に公表されるものもあります。
おすすめ記事

キーワードで探す
テーマで探す
筆者で探す
- #MBSD
- #MBSD-SOC
- #吉川孝志
- #寺田健
- #高江洲 勲
- #プロフェッショナルサービス事業部
- #小河哲之
- #福田美香
- #R&D部
- #山本健太
- #洲崎俊
- #Alice
- #岩崎 利己
- #浦田秀弥
- #桝屋雅文
- #米山俊嗣
- #諌山貴由
- #金子俊介
- #白倉 大河
- #安田祐一
- #廣田 一貴
- #小山凌弥
- #糟谷 正樹
- #国分裕
- #先端技術セキュリティセンター
- #井餘田 笙悟
- #サイバーインテリジェンスグループ
- #吉田裕也
- #藤田 将弘
- #露木 拓巳
- #一ノ瀬太樹
- #藤縄 直弘
- #加藤 創
- #服部 慎二
- #MI2
- #坂島悠太
- #戸田廉
- #荒牧 努


